
技术解读
深度技术分析:ZFJObsLib 代码混淆工具
项目背景与痛点
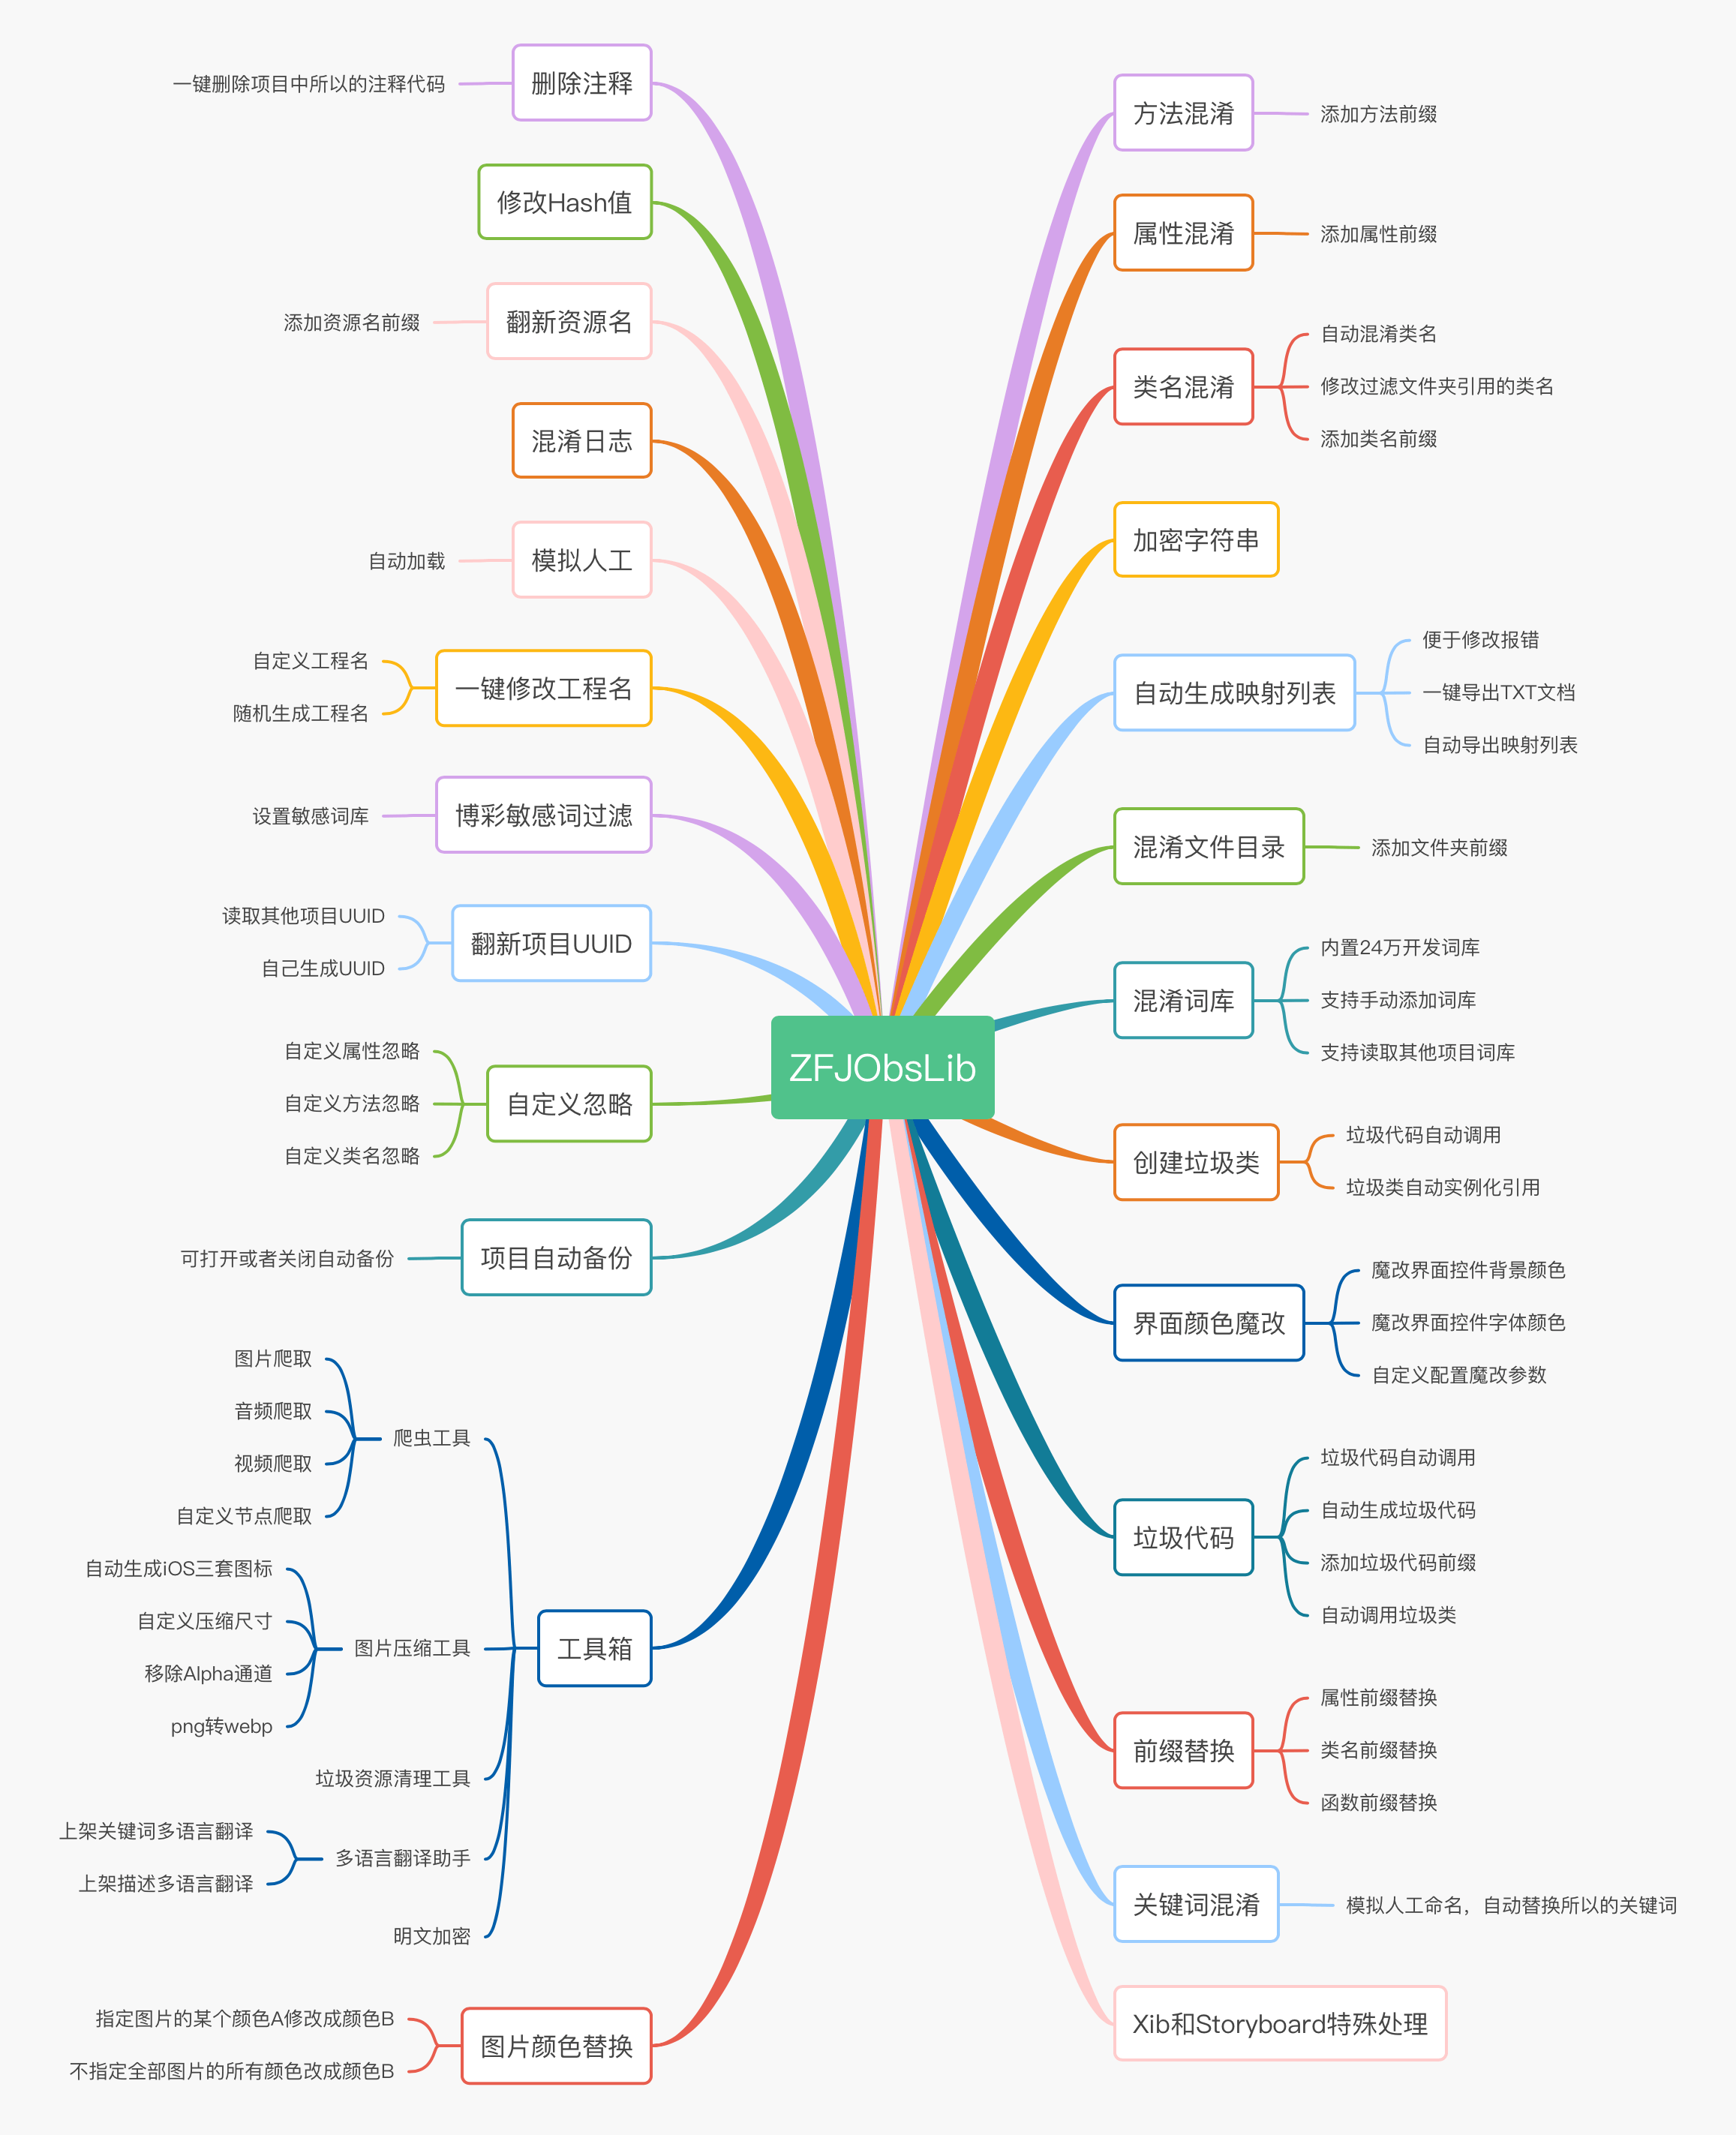
在 iOS 开发领域,应用的代码安全性一直是开发者关注的焦点,特别是对于一些商业竞争对手而言,代码盗窃和逆向工程往往是绕过规则的手段之一。zfjsyqk/ZFJObsLib项目正是针对这些痛点设计的,在一定程度上有效地提高了 iOS 应用的安全性。具体来说,它提供了一系列代码混淆工具,包括方法混淆、属性混淆、类名混淆、添加垃圾代码等,保证了源代码免受逆向分析。
项目的主要目标在于保护代码的核心逻辑和数据结构,防止敏感信息被泄露或未经授权的访问。通过实现多种类型的混淆策略,它提升了破解的难度,从而保护了开发者和企业的利益。
核心技术揭秘
ZFJObsLib 项目由 Python 编写,利用其灵活性和丰富的库生态,实现了一系列复杂的代码处理逻辑。在设计上,它遵循了现代软件工程的最佳实践,如松耦合、高内聚和清晰的接口设计。以下是一份简化的系统架构图,展示代码流的处理过程:
从流程图可以看出,代码首先经过删除注释的步骤,随后针对资源文件进行修改,接着是字符串加密处理,这一系列操作增加了代码解析的复杂性。接下来,通过注入垃圾代码使得攻击者难以识别真正的程序逻辑,而方法名、类名以及文件名的混淆则给静态和动态分析带来了难度。
功能亮点与差异
ZFJObsLib 功能丰富,不仅包含了标准的混淆手段,还能自动创建垃圾类、模拟人工进行进一步混淆。这使得逆向工程难度显著提升,从而保护了应用内部的商业逻辑。另一方面,诸如爬虫服务等功能增加了工具的生态价值,能够帮助开发者在跨越重重安全墙的同时,也能管理和监控资源文件的状态。
在与同类竞品的比较中,其特有的爬虫爬取策略提供更强的数据安全保证。其他竞品可能侧重于单一方式的混淆,而 ZFJObsLib 利用结合多种手段,使代码难以被还原和读取,真正实现了多维度防御。
应用场景与落地建议
在生产环境中使用 ZFJObsLib 时,文档阐明的地方要留意。首先,因处理过程可能会涉及到文件删除与文件名变更,务必在执行之前对源码作好备份。此外,为避免潜在的兼容性问题,建议将项目置于统一的构建环节逐个测试,确保混淆后的代码运行稳定。
此工具适合持有多方安全需求的开发者,在那些敏感度高、数据价值连城的项目中尤为适用。对于开源项目,虽然公开源码并非强制需求,但 ZFJObsLib 的功能可以在确保开源身份的同时,又保存核心逻辑的隐密性。
综合评价
总的来看,zfjsyqk/ZFJObsLib 的混淆利器为 iOS 开发者带来了里程碑式的安全增强。它以全方位的混淆策略,不仅有效阻挡了逆向工程的攻击,还提供了细心的用户指导。在功能多样性上,ZFJObsLib 显著领先于它的一些竞品。但要注意的是,尽管提升了代码安全性,不符合规范的编译或操作仍然可能导致混淆后的代码存在兼容性问题,建立适当的测试环境以最小化这些风险是必要的。
总的来说,这是iOS开发中一个不可或缺的代码混淆工具,并且,它在未来的版本中或许还能通过融入更多先进的混淆算法,进一步加深其防护层次。
相关仓库


freeCodeCamp.org 的开源代码库和课程体系。免费学习数学、编程和计算机科学。


学习如何设计大规模系统。为系统设计面试做准备。包含 Anki 闪卡。



评论